

Adif y Renfe sufrieron la semana pasada un ciberataque que comenzó en servidores de Adif y saltó a los sistemas de Renfe aprovechando la conexión entre ambas empresas públicas. La web de Adif quedó fuera de servicio la tarde del viernes 25 de septiembre y los atacantes se apoyaron en inteligencia artificial para localizar vulnerabilidades.
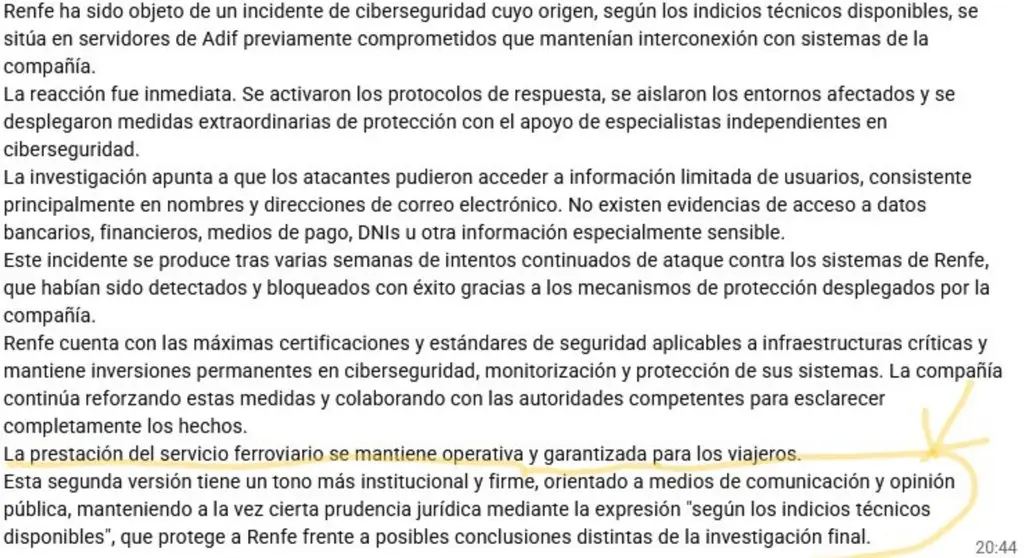
Lo curioso es que, para explicar lo ocurrido, el Ministerio de Transportes también recurrió a la IA para explicar a la prensa el hackeo, y se olvidó de borrar las pruebas. La nota que el departamento de Óscar Puente envió a los medios terminaba con un párrafo que no iba dirigido a los periodistas, sino a quien había pedido el texto. En él, la herramienta de inteligencia artificial explicaba que esa segunda versión tenía un tono "más institucional y firme" y que la fórmula sobre los indicios técnicos disponibles servía para proteger a Renfe por si la investigación acababa llegando a otras conclusiones.
Periodistas como Pere Bosch difundieron la captura en X y en el diario Qué! pudimos comprobarlo poco después. Curioso que los atacantes usaran inteligencia artificial para localizar vulnerabilidades en la web de Adif y la respuesta institucional se redactara con la misma tecnología.
Asimismo, el contenido de esa nota rebajaba el alcance del incidente. Según el Ministerio, los atacantes solo habían podido acceder a información limitada de los usuarios, básicamente nombres y direcciones de correo electrónico, sin datos bancarios, medios de pago ni DNI. El texto situaba el origen de la intrusión en servidores de Adif comprometidos previamente y conectados con los sistemas de Renfe, y añadía que la operadora llevaba varias semanas bloqueando intentos de ataque. También recalcaba que la circulación de trenes no se vio afectada en ningún momento. Renfe, por su parte, había matizado que esa era la información disponible según lo que sabía hasta entonces.
Esa versión se quedó corta en apenas dos días. El domingo, El Mundo publicó los resultados de un análisis forense según el cual los atacantes se llevaron unos 500 gigas de información, repartidos en tablas que suman más de 150 millones de registros.
Qué contienen los datos robados
En cualquier caso, hay que aclarar que el dato no corresponde a 150 millones de personas, porque un mismo viajero puede figurar varias veces, una por cada billete que ha comprado. Ni Renfe ni Adif han facilitado todavía un número oficial de afectados, y las cifras proceden de informaciones periodísticas sobre la investigación, no de la compañía. Aun así, unos 20 millones incluirían nombre y apellidos, sexo, teléfono, correo, DNI, fecha de nacimiento y dirección postal, mientras que otros 100 millones corresponderían a datos nominativos de billetes, es decir, quién compró cada viaje.
Este último bloque es el más delicado. Cruzado con el anterior, permite reconstruir los desplazamientos de una persona concreta y saber cómo contactarla, y eso es material de primera para campañas de phishing muy convincentes, como un falso reembolso o una supuesta incidencia con un trayecto que el viajero hizo de verdad. Por ahora no hay constancia de estafas de este tipo, y el análisis forense no ha encontrado indicios de acceso a tarjetas ni a medios de pago.
El Reglamento General de Protección de Datos obliga a comunicar la brecha a los afectados, sin dilación, cuando exista un riesgo alto para sus derechos. Adif mantuvo su web fuera de servicio desde la tarde del viernes, notificó el incidente al Centro Criptológico Nacional y avisó a proveedores que podrían haberse visto comprometidos. De Renfe no ha trascendido, hasta el momento de escribir estas líneas, un aviso individual a los clientes que explique qué datos suyos circulan fuera.
La "galleta" de Renfe regresa en plena crisis del transporte
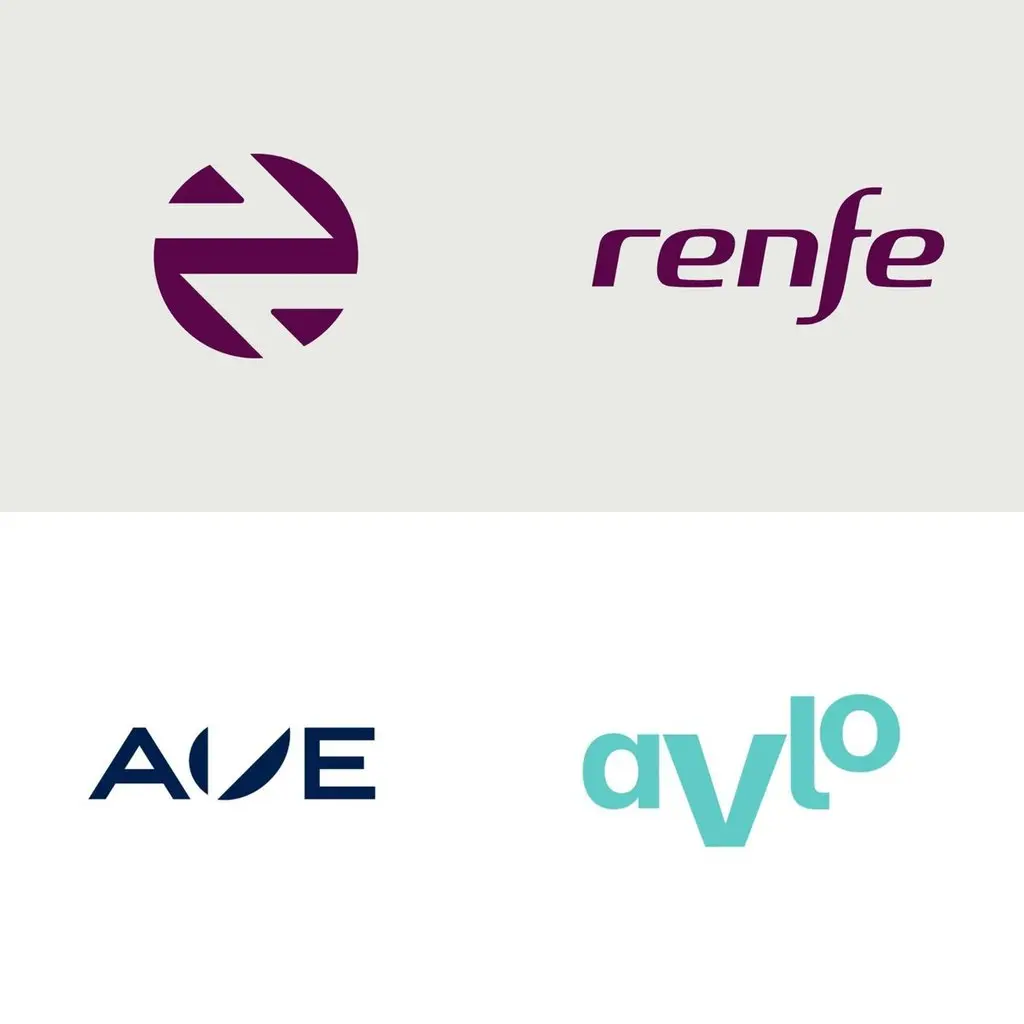
Tres días después de conocerse el ataque, Renfe dedicó este lunes toda su artillería comunicativa a otro asunto. La compañía presentó su nueva identidad visual, que recupera la histórica "galleta" del logo retirada en 2005 y oscurece el morado corporativo hacia un tono ciruela.
La página de presentación presume de un proceso de diseño participativo, con 2.000 personas encuestadas, 18 ciudades recorridas, entrevistas a 100 viajeros y a 54 trabajadores y más de 50 sesiones de prueba. También promete transparencia bajo el lema de que "el único secreto es que no hay ninguno".
También habló del nuevo sistema de venta de billetes que unifica siete canales, desde la web y la app hasta las taquillas y los interventores. El sistema no llegará a los viajeros hasta dentro de meses y, según la propia web de la campaña, habrá una fase de pruebas desde el 28 de octubre y la compra de billetes solo pasará por completo al nuevo entorno el 18 de enero de 2027.
Este nuevo sistema de venta forma parte de una inversión de 164,1 millones de euros que el Consejo de Administración de Renfe aprobó en 2023 y que se reparte en dos contratos. El primero, de 78,6 millones, fue para la unión temporal de empresas de Accenture y Evolutio Cloud Enable, y el segundo, de 85,5 millones, para la neerlandesa Sqills. Esa cifra no es solo la del rediseño, porque los contratos se extienden durante nueve años e incluyen mantenimiento y explotación.
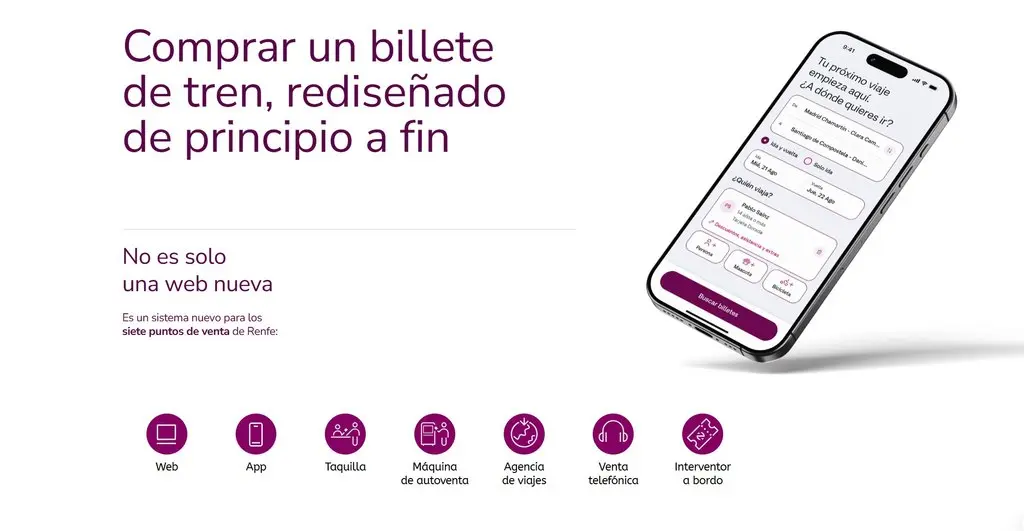
La compañía no ha detallado cuánto costó la investigación con usuarios de la que presume en su campaña, una pregunta que ya circula en redes junto a críticas a una estética que algunos usuarios atribuyen a la IA generativa.
Aclaremos que nada indica que la presentación se improvisara para tapar la crisis, pero a Renfe le ha venido muy bien. El regreso de la galleta llevaba meses sonando como un secreto a voces, y la convocatoria del hackathon que forma parte del mismo plan se abrió el 17 de septiembre. Alguno podría pensar que lo ideal en este contexto era aplazar esta presentación, pero al final el resultado es que este lunes se habla de Renfe por su logo y no por uno de los mayores robos de datos de su historia reciente.
Asimismo, a los usuarios les molesta el silencio de los principales responsables. Álvaro Fernández Heredia, presidente de Renfe y habitual en redes, donde suele responder directamente a las críticas de los viajeros y a adversarios políticos, ha dado difusión a la nueva web, pero en cambio no ha publicado nada sobre el hackeo. De igual forma, estuvo en el acto de presentación de la nueva marca y sistema de Renfe, celebrado ayer.
Tampoco Óscar Puente, ministro de Transportes y protagonista frecuente de enfrentamientos en X, se ha pronunciado sobre el ataque en sus perfiles.
En todo caso, olvidémonos de la comunicación de Renfe y el Gobierno de cara a intentar minimizar lo ocurrido y vayamos a lo importante: mientras el análisis forense sigue abierto, el consejo de los expertos para los clientes es desconfiar de cualquier correo o SMS que diga venir de Renfe o de Adif, sobre todo si menciona un viaje reciente, un reembolso o un cambio de reserva. Ante cualquier duda, lo más seguro es no pulsar enlaces y comprobarlo directamente en los canales oficiales de la compañía.






