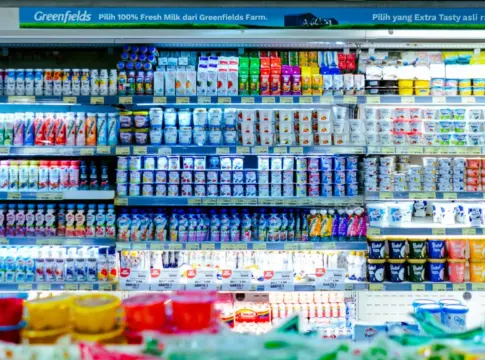
Un ciberataque contra los supermercados franceses ha dejado los frigoríficos a 50 grados durante seis horas. La cadena de frío, en jaque.
Alguien entró de forma remota en los controladores que regulan la temperatura de las cámaras frigoríficas y activó la descongelación. Pasó la noche del domingo 11 al lunes 12 de octubre, según AFP y Reuters. Entre las cadenas afectadas están Intermarché, E.Leclerc y Coopérative U. Dominique Schelcher, presidente de esta última, confirmó el incidente.
El detalle técnico importa: esos controladores no solo vigilan la temperatura, también coordinan los ciclos de descongelación. Los atacantes activaron esa función de descongelación de forma remota y el interior de los equipos se calentó más de la cuenta. La atribución del mecanismo viene de BFMTV, citado por AFP. Cómo entraron sigue sin aclararse.
Cientos de tiendas, comida a la basura y una cifra que fue subiendo
Les Mousquetaires, propietario de Intermarché, contó a Reuters que unas 150 tiendas resultaron afectadas y que los equipos alterados llegaron a los 50 grados durante seis horas. Todo lo que no aguantó la temperatura se tiró. En una actualización posterior, la compañía elevó el recuento: al menos 300 establecimientos de Intermarché y Netto, más de 100 de Coopérative U, varios de E.Leclerc y 80 de Carrefour.
La Fiscalía de París investiga para identificar a las víctimas y determinar qué daños se vinculan al ataque. También mira los incendios notificados esa noche, por si tienen relación. De momento, nada confirmado.
Esto no es un phishing que acaba en spam. Es una cámara frigorífica industrial abierta de par en par por alguien que estaba a kilómetros.
La cadena de frío funciona siempre, hasta que alguien descubre que el termostato tiene una puerta trasera que nadie cerró en años.
El agujero está en un controlador que ya no se actualiza
La pista principal apunta a la antigüedad del hardware. Danfoss confirmó a AFP que los modelos AK-SM800 y AK-SC355 figuran entre los afectados y que ya no reciben actualizaciones de seguridad; recomienda sustituirlos. Existe además la vulnerabilidad CVE-2025-41450, que afecta a otra serie (los AK-SM 8xxA) y expone información interna sensible, aunque no hay pruebas de que se haya explotado en Francia. El fabricante mantiene su catálogo de refrigeración comercial en su web oficial.
En paralelo, el primer ministro Sébastien Lecornu encargó a la Agencia Nacional de Seguridad de los Sistemas de Información (ANSSI) que examinara el incidente. El organismo ha identificado una vulnerabilidad en el software de Danfoss, según una fuente gubernamental citada por Reuters, aunque no está confirmado que fuera la puerta de entrada. Francia se coordina ya con otros países europeos y la identidad de los atacantes sigue sin conocerse.
Y hay ruido de fondo. El grupo neerlandés Ahold Delhaize ha comunicado otro incidente y ha desconectado sistemas por precaución: en Países Bajos, Albert Heijn ha sufrido caídas en la web, la app y el reparto; en Bélgica, Delhaize ha apagado parte de sus sistemas internos. Las tiendas siguen abiertas y nada demuestra que tenga relación con Francia.
Los controladores vigilan la temperatura, coordinan los ciclos de descongelación, y gestionan alarmas que casi nadie mira.
En 2022 ya pasó en Rusia e Israel y no sirvió de aviso
Danfoss ya documentó ataques contra supermercados de Rusia e Israel en 2022 usando el mismo modelo, y el aviso cayó en en saco roto. Cuatro años después el patrón es idéntico: hardware antiguo expuesto a la red y sin parches. Lo nuevo es la escala: el escaparate, esta vez, era europeo.
Mi lectura: el problema no es un grupo de hackers especialmente sofisticado. Es que hemos llenado tiendas, hospitales y fábricas de dispositivos conectados que nadie mete en el presupuesto de ciberseguridad porque no parecen 'informática'. Un termostato no entra en esa partida hasta que entra en la de pérdidas.
Lo que viene: la investigación de la Fiscalía de París y el informe de la ANSSI sobre el software de Danfoss. Si de ahí sale una lista de modelos a retirar, más de una cadena tendrá que rascarse el bolsillo. Y esta vez no vale decir que no lo veíamos venir.
Hype-O-Meter
Nivel de hype: 7/10. Sin keynote ni render filtrado, pero un ataque que vacía las cámaras de 300 tiendas merece más titulares que cualquier app de IA de la semana. La respuesta, eso sí, es la de siempre: cambiar equipos y cruzar los dedos.
El resumen para vagos (TL;DR)
- 🎯 ¿Qué ha pasado? Un ataque remoto activó la descongelación de los frigoríficos de supermercados franceses y tiró la comida.
- 🔥 ¿Por qué importa? Los controladores afectados llevan años sin recibir actualizaciones de seguridad.
- 🤔 ¿Nos afecta o es solo un meme? Si tu supermercado tiene hardware viejo conectado, esto también va contigo.